Contexte : créer le premier contrôleur de domaine d'une nouvelle forêt Active Directory (maquette du projet BTS SIO) · Testé sur : Windows Server 2019 · Dernière vérification : contenu de 2023 non revérifié
¶ Objectif
Installer le rôle Services de domaine Active Directory (AD DS) sur un serveur Windows Server 2019, puis le promouvoir contrôleur de domaine d'une nouvelle forêt, nommée sio.local dans cet exemple.
¶ Prérequis
- Windows Server 2019 installé sur le serveur, avec une adresse IP fixe (voir Windows Server 2019 : premiers réglages).
- Un nom de domaine choisi pour l'annuaire (
sio.localdans cet exemple). - Un mot de passe robuste pour le mode de restauration des services d'annuaire (DSRM), noté
<MOT_DE_PASSE_DSRM>dans cette page.
Le suffixe
.localconvient pour une maquette. Pour un annuaire durable, préférez un sous-domaine d'un domaine que vous possédez, par exemplead.votredomaine.fr.
¶ Étapes
¶ 1. Ajouter le rôle AD DS
- Ouvrez le Gestionnaire de serveur : bouton Démarrer, tapez « Gestionnaire de serveur », puis Entrée.
- Cliquez sur Gérer > Ajouter des rôles et des fonctionnalités.
- Passez l'écran d'accueil avec Suivant.
- Sélectionnez Installation basée sur un rôle ou une fonctionnalité, puis Suivant.
- Sélectionnez le serveur de destination, puis Suivant.
- Cochez Services AD DS dans la liste des rôles.
- Cliquez sur Ajouter des fonctionnalités pour installer les outils associés, puis sur Suivant.
- Poursuivez avec Suivant, puis cliquez sur Installer.
¶ 2. Promouvoir le serveur en contrôleur de domaine
-
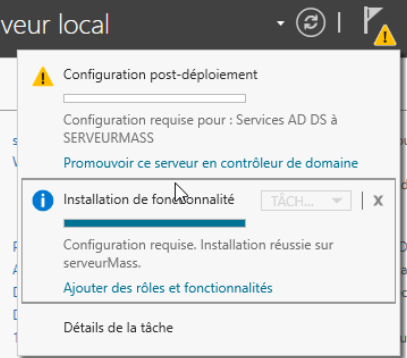
À la fin de l'installation, cliquez sur Promouvoir ce serveur en contrôleur de domaine (lien de la fenêtre d'installation, ou notification du Gestionnaire de serveur).
-
Sélectionnez Ajouter une nouvelle forêt et saisissez
sio.localcomme nom de domaine racine, puis Suivant.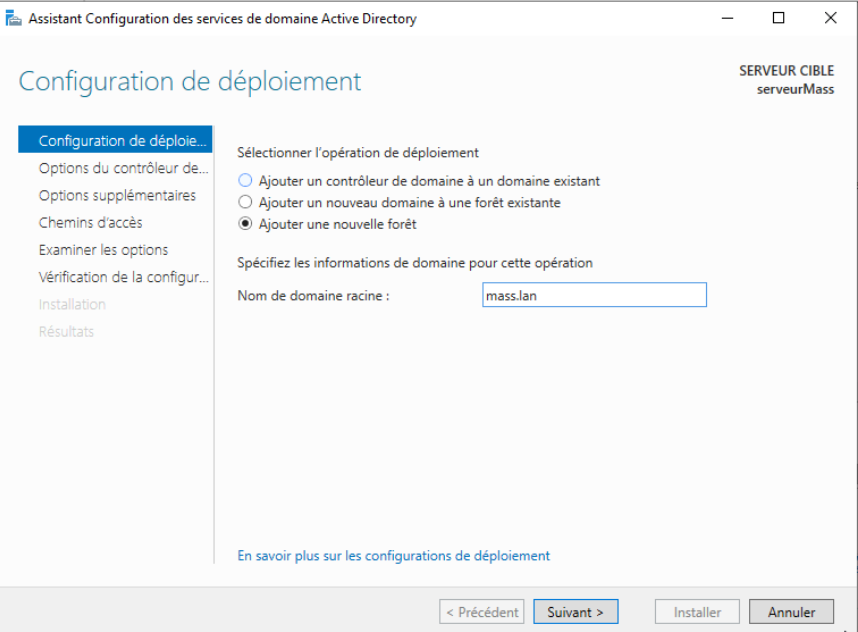
-
Laissez les options par défaut (niveaux fonctionnels, serveur DNS, catalogue global) et saisissez le mot de passe DSRM (
<MOT_DE_PASSE_DSRM>), puis Suivant. -
Laissez les valeurs par défaut pour les options DNS, le nom NetBIOS et les emplacements de la base de données, puis Suivant.
-
Vérifiez le récapitulatif, attendez la vérification de la configuration requise, puis cliquez sur Installer.
-
Patientez pendant la configuration d'Active Directory : le serveur redémarre à la fin.
Un avertissement sur la délégation DNS s'affiche souvent lors de la création d'une nouvelle forêt : il est sans conséquence quand aucune zone parente n'existe.
¶ Vérification
- Connectez-vous au serveur avec un compte du groupe Administrateurs du domaine (par exemple
SIO\Administrateur). - Dans le Gestionnaire de serveur, ouvrez AD DS dans le volet de gauche et vérifiez que le service est présent et en cours d'exécution.
- Ouvrez la console Utilisateurs et ordinateurs Active Directory : tapez
dsa.mscdans la barre de recherche. - Vérifiez que le domaine
sio.localfigure dans l'arborescence.
Active Directory est installé et la forêt
sio.localest créée. Configurez ensuite les paramètres de sécurité et la sauvegarde du contrôleur de domaine pour protéger l'annuaire.